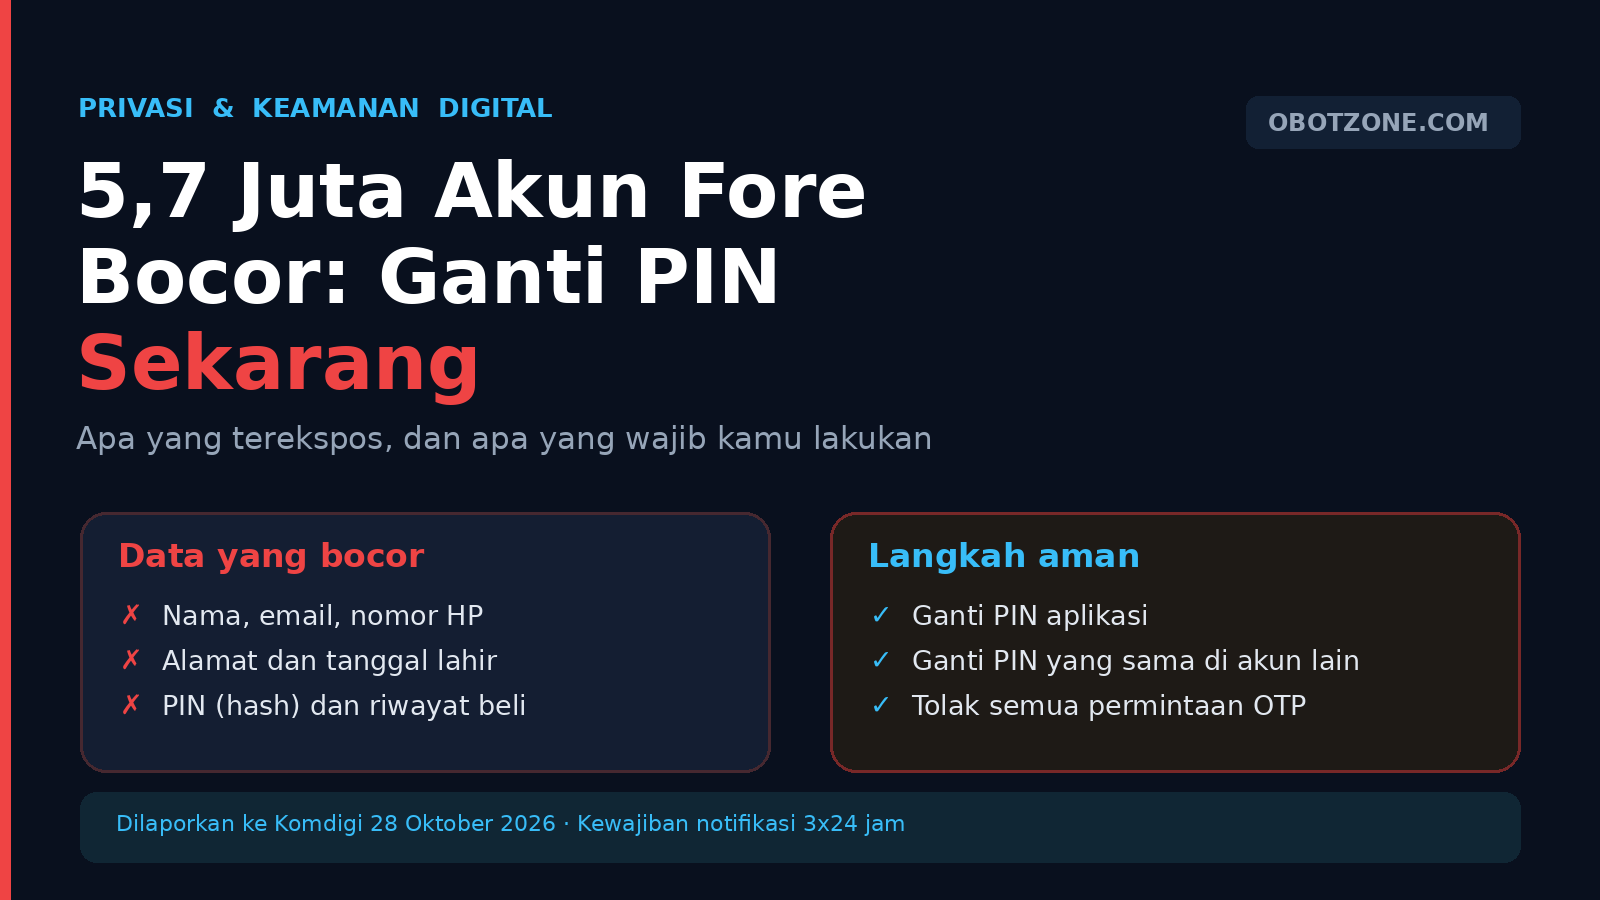
Kalau kamu pernah memesan kopi lewat aplikasi Fore, ada kemungkinan data akunmu termasuk dalam 5,7 juta akun pelanggan yang terdampak kebocoran data. Perusahaan sudah mengonfirmasi insiden itu, meminta pelanggan mengganti PIN aplikasi, dan melaporkan kejadian tersebut ke Kementerian Komunikasi dan Digital (Komdigi) pada 28 Oktober 2026.
Langkah paling mendesak bukan menunggu hasil investigasi, tetapi mengganti PIN aplikasi Fore sekarang, lalu mengganti PIN yang sama di layanan lain. Sebab, data yang terekspos bukan hanya nomor telepon, tetapi juga nama, email, alamat, tanggal lahir, hingga riwayat pembelian. Kombinasi data seperti itu cukup untuk menyusun pesan penipuan yang terlihat sangat meyakinkan.
Apa saja data yang bocor
PT Fore Kopi Indonesia Tbk menyebut ada akses tanpa izin ke salah satu platform yang dipakai untuk mengelola data pelanggan. Dari investigasi awal, dampaknya mencapai sekitar 5,7 juta akun pelanggan. Perusahaan menyatakan akses ilegal sudah dihentikan dan sistem terkait diamankan dalam waktu 24 jam sejak aktivitas mencurigakan teridentifikasi.
Jenis data yang berpotensi terekspos berbeda pada setiap pelanggan. Daftarnya mencakup nama, alamat email, nomor telepon, tanggal lahir, jenis kelamin, alamat terdaftar, PIN dalam bentuk hash, serta riwayat pembelian.
Ada beberapa hal yang menurut perusahaan tidak terdampak. Aplikasi Fore disebut tidak pernah meminta atau menyimpan Nomor Induk Kependudukan (NIK) maupun foto KTP. Informasi pembayaran, termasuk nomor kartu kredit dan debit, juga dinyatakan aman karena disimpan di platform terpisah. Perusahaan mengaku belum menemukan indikasi penyalahgunaan data, tetapi investigasi forensik masih berjalan dengan bantuan konsultan keamanan siber independen.
Kenapa PIN yang sudah di-hash tetap harus diganti
Istilah hash sering membuat orang menganggap data sudah aman. Analoginya begini: hash itu seperti sidik jari dari sebuah PIN. Sistem tidak menyimpan PIN aslimu, hanya sidik jarinya. Masalahnya, sidik jari itu bisa dicocokkan. Kalau penyerang punya daftar sidik jari dari jutaan PIN umum, ia bisa menebak PIN yang paling sederhana dengan mencoba satu per satu.
Karena itu Fore meminta pelanggan segera mengganti PIN, termasuk bagi pelanggan yang sebelumnya belum punya PIN. Perusahaan juga menyarankan agar PIN yang sama di layanan lain turut diganti. Kebiasaan memakai satu PIN atau kata sandi untuk banyak akun memang berbahaya: satu kebocoran bisa membuka pintu ke akun lain. Cara menyimpan kata sandi yang lebih aman dibahas di artikel password manager vs catatan HP.
Untuk login dari perangkat baru, Fore sudah menerapkan autentikasi dua faktor (2FA). Fitur ini menambah satu lapisan pemeriksaan sehingga pelaku yang punya PIN-mu tetap tidak bisa masuk tanpa kode tambahan.
Kewajiban 3x24 jam dan sanksi 2% pendapatan
Insiden ini menarik karena menyentuh langsung aturan pelindungan data pribadi. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mewajibkan pengendali data menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data dan kepada lembaga pengawas ketika terjadi kegagalan pelindungan data pribadi. Itu bunyi Pasal 46 ayat (1).
Pasal yang sama mengatur isi pemberitahuan minimal: data pribadi apa yang terungkap, kapan dan bagaimana data itu terungkap, serta upaya penanganan dan pemulihan yang dilakukan. Pada kondisi tertentu, pengendali data juga wajib memberi tahu masyarakat, misalnya jika insiden mengganggu pelayanan publik atau berdampak serius.
Sanksinya diatur di Pasal 57. Pelanggaran atas kewajiban pemberitahuan itu masuk daftar yang dikenai sanksi administratif, yaitu peringatan tertulis, penghentian sementara kegiatan pemrosesan data pribadi, penghapusan atau pemusnahan data pribadi, dan/atau denda administratif. Denda administratif paling tinggi 2 persen dari pendapatan atau penerimaan tahunan terhadap variabel pelanggaran, bukan otomatis 2 persen dari seluruh omzet.
Aturan pelaksanaannya, Peraturan Pemerintah Nomor 33 Tahun 2026, ditetapkan pada 16 Juli 2026 dan mulai berlaku 16 Januari 2027. PP itu merinci tenggat 3x24 jam, dokumen wajib, serta variabel yang menentukan besar denda.
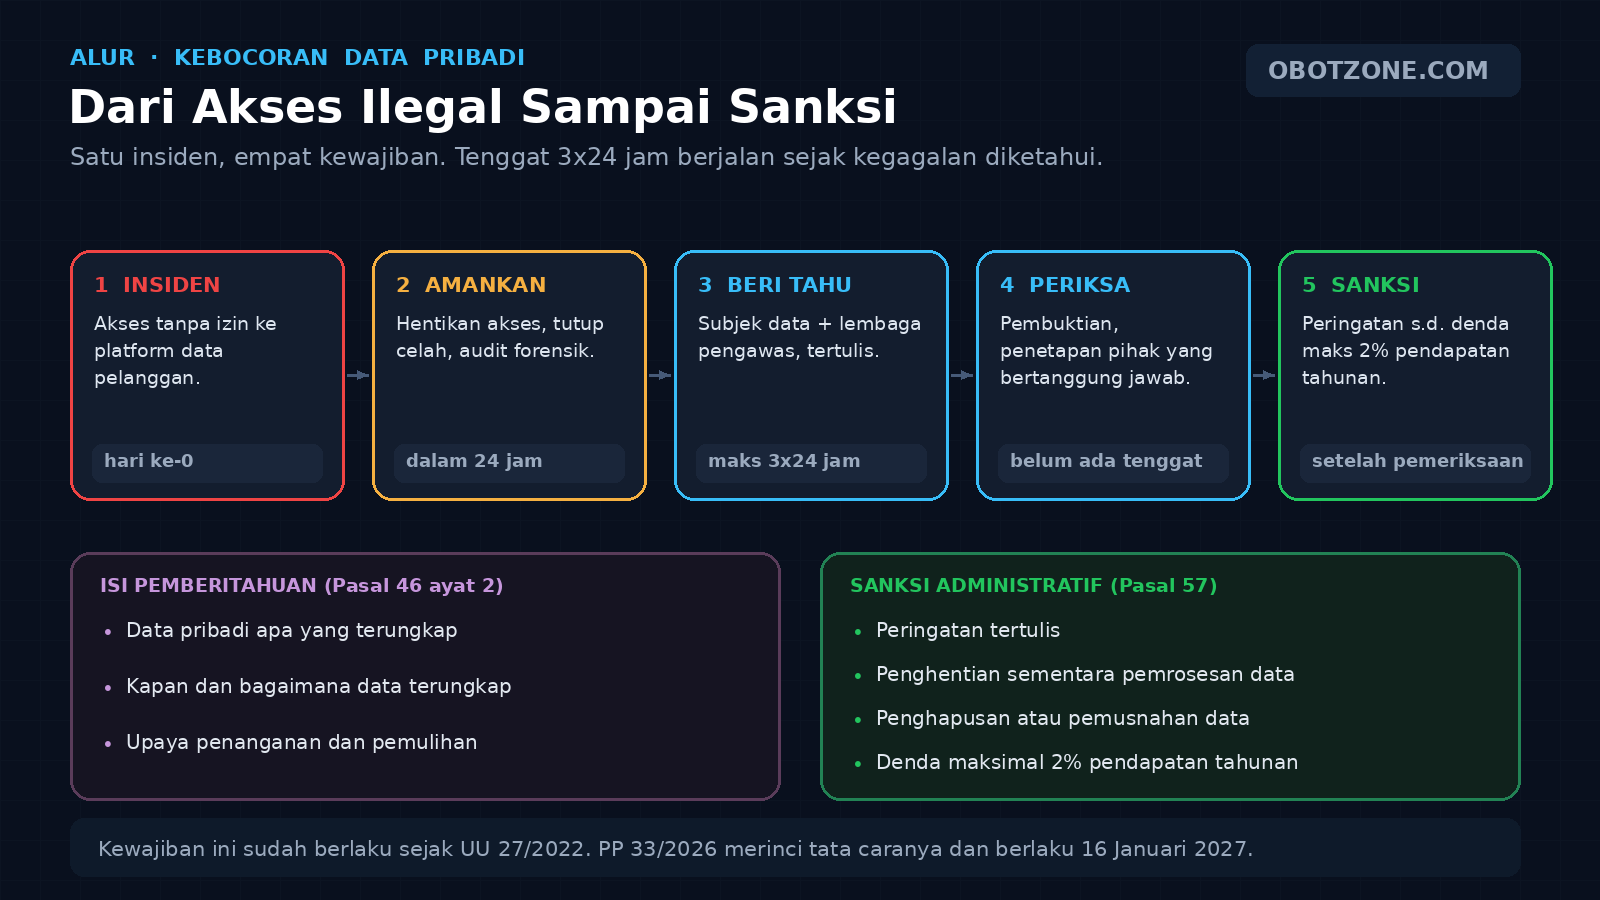
Urutan di atas penting dipahami pelanggan. Pemberitahuan resmi bukan bentuk belas kasihan perusahaan, melainkan kewajiban hukum. Kalau kamu menerima pemberitahuan dari sebuah layanan, periksa apakah isinya memuat tiga hal tadi. Kalau tidak, pesan itu justru patut dicurigai sebagai penipuan yang menumpang nama insiden.
Apa kata Komdigi soal sanksi
Komdigi membenarkan telah menerima laporan Fore. Direktur Strategi dan Kebijakan Pengawasan Ruang Digital Komdigi, Muchtarul Huda, menyatakan analisis dan pemeriksaan sedang berjalan. Ia menegaskan penetapan pihak yang bertanggung jawab dan jenis sanksi belum bisa ditentukan sebelum pemeriksaan dan pembuktian selesai.
Yang juga disorot dalam keterangan itu adalah belum adanya lembaga pengawas pelindungan data pribadi. Menurut Komdigi, rancangan peraturan presiden soal pembentukan lembaga tersebut sudah tahap final dan telah diajukan kepada Presiden melalui Kementerian Sekretariat Negara, dengan satuan tugas khusus disiapkan untuk masa transisi.
Artinya, bagi publik, hasil pemeriksaan belum bisa diprediksi. Yang bisa dilakukan sekarang adalah mengamankan akun sendiri dan bersiap menghadapi kemungkinan penipuan lanjutan.
Langkah praktis yang perlu dilakukan pelanggan
Berikut urutan yang paling masuk akal, dari yang paling mendesak.
- Buka aplikasi Fore, masuk ke pengaturan akun, lalu ganti PIN. Kalau belum punya PIN, buat sekarang.
- Ganti PIN atau kata sandi yang sama di layanan lain, terutama email dan mobile banking.
- Aktifkan 2FA di akun email dan akun penting lain yang menyediakan fitur itu.
- Jangan pernah membagikan PIN, kode OTP, atau kode verifikasi kepada siapa pun, termasuk yang mengaku petugas Fore.
- Waspadai pesan yang menyebut nama, nomor pesanan, atau alamatmu dengan detail. Data itu memang sudah terekspos, jadi pesan seperti itu tidak otomatis asli.
- Jangan mengklik tautan yang meminta login ulang atau pembaruan data akun. Buka aplikasi langsung dari ponsel, bukan dari tautan pesan.
- Kalau ada transaksi atau perubahan akun yang tidak kamu lakukan, segera laporkan ke kanal resmi perusahaan di privacy@fore.coffee dan simpan bukti pesannya.
Untuk urusan kode verifikasi yang tidak kunjung masuk atau justru datang tanpa kamu minta, penyebab dan solusinya dibahas di artikel kode OTP tidak masuk.
Penipuan lanjutan yang paling mungkin muncul
Kebocoran data jarang berakhir pada satu insiden. Pola yang biasanya terjadi adalah data yang sama dipakai lagi berbulan-bulan kemudian untuk penipuan bertarget. Karena pelaku tahu nama, nomor, alamat, dan kebiasaan pesananmu, pesan yang dikirim bisa sangat personal dan sulit dibedakan dari komunikasi resmi.
Beberapa bentuk yang perlu diwaspadai:
- Telepon yang mengaku petugas layanan pelanggan dan meminta PIN atau kode OTP dengan alasan verifikasi.
- Pesan berisi tautan "konfirmasi pesanan" atau "klaim saldo" yang mengarah ke halaman login palsu.
- Email yang menyerupai pemberitahuan resmi dan meminta pembaruan data pembayaran.
- Pesan berisi file APK yang dikirim lewat aplikasi perpesanan dengan alasan struk atau undangan.
Kalau menerima salah satunya, jangan membalas, jangan mengklik apa pun, dan jangan mengirim tangkapan layar yang memuat kode verifikasi. Cara mengenali ciri akun yang sudah diambil alih dijelaskan di artikel ciri-ciri WhatsApp disadap dan cara mengamankan.
Yang sebaiknya tidak dilakukan
Panik dan langsung menghapus akun bukan solusi. Menghapus aplikasi tidak menghapus data yang sudah terekspos, dan justru membuatmu kehilangan akses untuk memantau riwayat transaksi.
Menghubungi nomor yang dikirim lewat pesan juga berbahaya. Selalu pakai kanal resmi yang kamu cari sendiri, bukan kontak yang diberikan oleh pihak yang menghubungimu lebih dulu.
Menganggap diri aman karena tidak punya saldo di aplikasi juga keliru. Nilai data pelanggan justru pada kombinasi identitas dan kebiasaan, yang bisa dipakai untuk membuka akun lain atau menyusun penipuan ke orang di sekitarmu.
Kesimpulan
Kebocoran data 5,7 juta akun pelanggan Fore adalah pengingat bahwa data yang kita berikan ke aplikasi sehari-hari punya nilai jangka panjang. Perusahaan sudah memperkuat pengamanan, menerapkan 2FA untuk perangkat baru, dan melaporkan insiden ke Komdigi. Namun keputusan paling menentukan tetap ada di tangan pengguna: ganti PIN sekarang, jangan pakai ulang PIN yang sama, dan perlakukan setiap pesan yang meminta kode verifikasi sebagai percobaan penipuan sampai terbukti sebaliknya.
Kalau data pribadimu dipakai untuk hal yang tidak kamu izinkan, misalnya pengajuan pinjaman, langkah pengecekan dan pengamanan kontaknya ada di artikel cara cek KTP dipakai pinjol ilegal.
Sumber
- CNBC Indonesia, "Fore Lapor Data Pelanggan Bocor ke Komdigi, Begini Sanksinya", 5 November 2026.
- detikInet, "Data 5,7 Juta Akun Fore Coffee Bocor, Pelanggan Diminta Ganti PIN", 28 Oktober 2026.
- CNBC Indonesia, "Data 5,7 Juta Akun Pelanggan Fore Kopi (FORE) Bocor", 28 Oktober 2026.
- UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, Pasal 46 dan Pasal 57.
- PP Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan UU Pelindungan Data Pribadi.
No comments yet